Het risico van supply chain spionage: een vrijwel ondetecteerbare keylogger
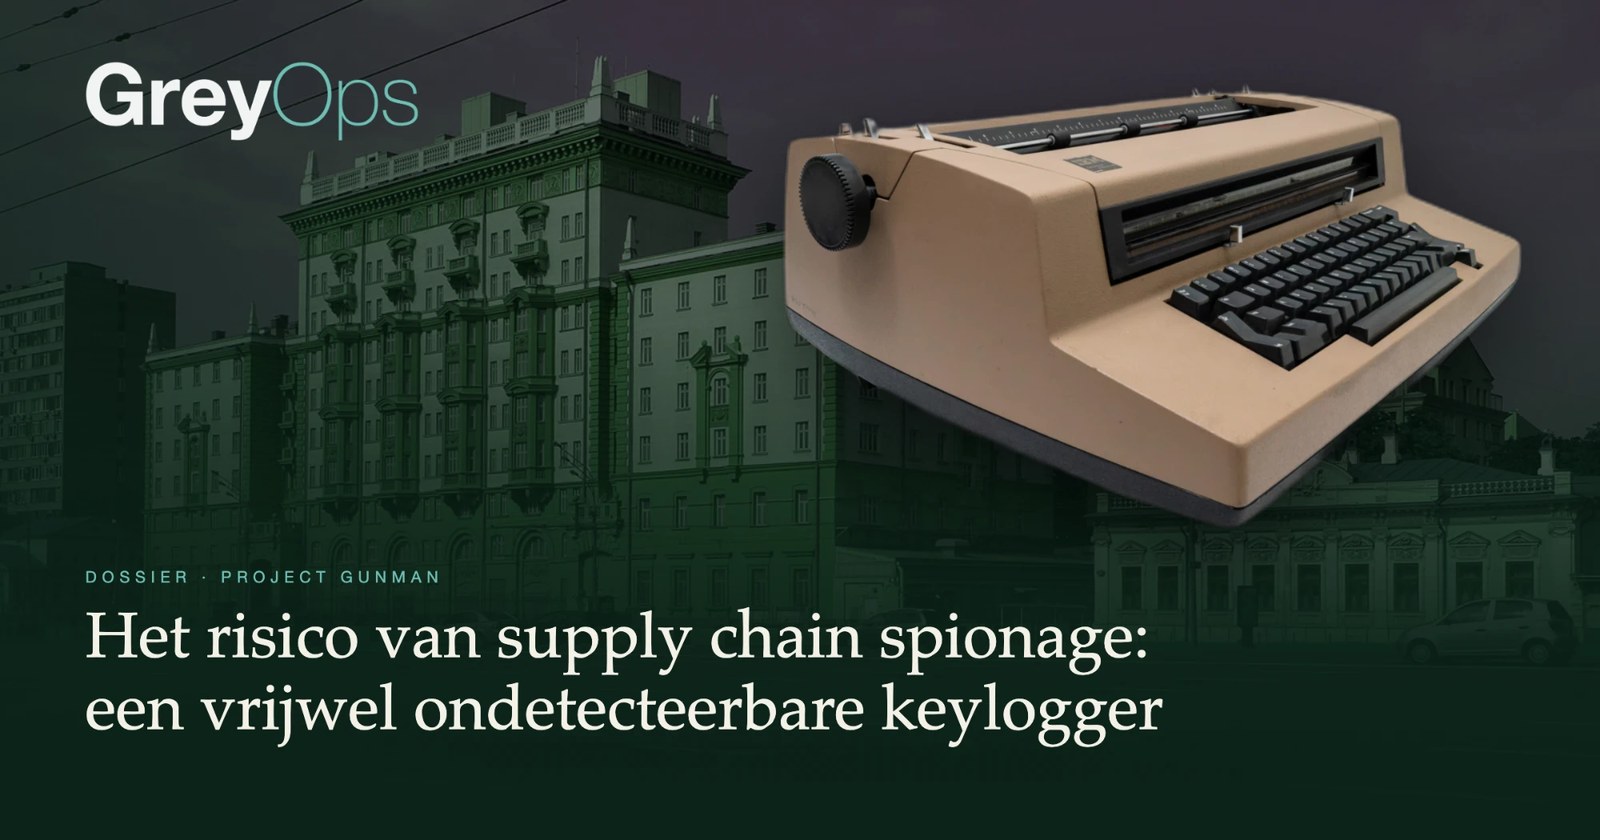
In 1984 haalde de NSA elf ton apparatuur uit de Amerikaanse ambassade in Moskou. Het probleem, verborgen afluisterapparatuur, bleek acht jaar eerder gewoon ingekocht.
Het begon met een tip van een partnerdienst, die het jaar ervoor iets had gevonden in apparatuur van zijn eigen ambassade in Moskou. De NSA stuurde analisten en die schrokken: dit was technisch generaties verder dan alles wat ze van de Sovjets kenden. En zo goed gemaakt dat het onmogelijk het enige kon zijn.
Op presidentieel bevel werd alles wat informatie kon verwerken vervangen door apparatuur met een gecontroleerde toeleveringsketen, verzegeld en onder scherp toezicht vervoerd. In Fort Meade werd alles gedemonteerd en doorgelicht.
Maandenlang niets, totdat techneut Michael Arneson een schaduw in de aan-/uitschakelaar van de IBM Selectric-typemachine opviel. Hij besloot het apparaat van boven tot onder door te lichten. Wat hij vond was niet een afluistermiddel dat in de typemachine was gestopt, maar dat er onderdeel van was.
De Sovjets hadden de metalen draagbalk onder het toetsenbord vervangen door een identiek ogende, uitgeholde versie met elektronica erin. Zes mechanische hefbomen waren vervangen door identieke exemplaren met een sterk magneetje in de punt. Sensoren in de balk lazen welke hefboom bewoog. Door de unieke combinaties van kantelen en draaien was elk getypt teken af te leiden.
Een keylogger, volledig in hardware. De data ging in een buffer en werd in korte pulsen uitgezonden zodra het middel van buitenaf werd geactiveerd. De frequentie lag dicht bij die van een lokale tv-zender, zodat de transmissie nauwelijks opviel. Het middel was zo gebouwd dat zelfs een NLJD, een apparaat dat uitgeschakelde elektronica (halfgeleiders) vindt, werd misleid.
Zestien machines, acht jaar lang in gebruik. Uiteindelijk gevonden, maar alleen door onderzoek op uitzonderlijke diepte: een gebouw leegtrekken en de inhoud stuk voor stuk doorlichten, achtduizend kilometer verderop.
Goed onderzoek begint niet met de vraag hoe diep je kunt zoeken, maar welke aanval je probeert uit te sluiten en waar in de keten die kan plaatsvinden. Tegen een actor die de toeleverketen infiltreert kan dit diepteniveau nodig zijn. Dat betekent niet dat iedere organisatie apparatuur op deze manier moet laten onderzoeken. De vereiste diepgang volgt uit het dreigingsprofiel. Hoeveel onzekerheid daarbij acceptabel is, is een bestuurlijke keuze.
Die afweging vooraf expliciet maken voorkomt zowel overkill als schijnzekerheid. Onderzoek kan vaststellen dat iets is gecompromitteerd, maar niet ongedaan maken wat daarvoor al is gebeurd.
Als je onderzoekt wat er binnenkomt en binnenstaat, blijft één vraag open: wat is er vóór de voordeur gebeurd?
Bronnen
- Maneki, Sharon A. Learning from the Enemy: The GUNMAN Project. Center for Cryptologic History, National Security Agency. Gederubriceerd.
- Schneier, Bruce. “Soviet Spying on US Selectric Typewriters.” Schneier on Security, oktober 2015. Toegankelijke bespreking van dezelfde zaak.
De NSA-geschiedenis beschrijft hoe een technicus op maandagavond 23 juli 1984 een extra spoel op de aan-/uitschakelaar opmerkte en besloot de machine van boven tot onder door te lichten, maar laat zijn naam weg. Die komt uit latere publieke verslaglegging.
Lees meer over onze EVO- en TSCM-sweeps.