Onafhankelijk beveiligingsadvies

Zekerheid waar de belangen het grootst zijn

GreyOps beschermt vertrouwelijke informatie op het allerhoogste niveau. Voor bestuurders van publieke en private organisaties beveiligen we ruimtes tegen datalekken, afluisteren en observatie: van sweep en veiligheidsbewustzijn tot hoogwaardige informatieveiligheid.

Diensten

Onafhankelijk, discreet en methodisch onderbouwd

GreyOps biedt gespecialiseerde contraspionage, gebaseerd op jarenlange ervaring binnen de nationale veiligheid. We maken verborgen lek- en afluisterrisico’s zichtbaar, onderbouwd en beheersbaar. Dat doen we in gevoelige ruimten en objecten, bij gevoelige transacties, bestuursbesluiten, kritieke opdrachten of andere aanleidingen. Veelal voor opdrachtgevers met ABRO-opdrachten, verplichtingen onder de Cyberbeveiligingswet of de Wet bescherming bedrijfsgeheimen. We bieden awareness en training zodat organisaties duurzaam stappen in veiligheidsbewustzijn kunnen zetten.

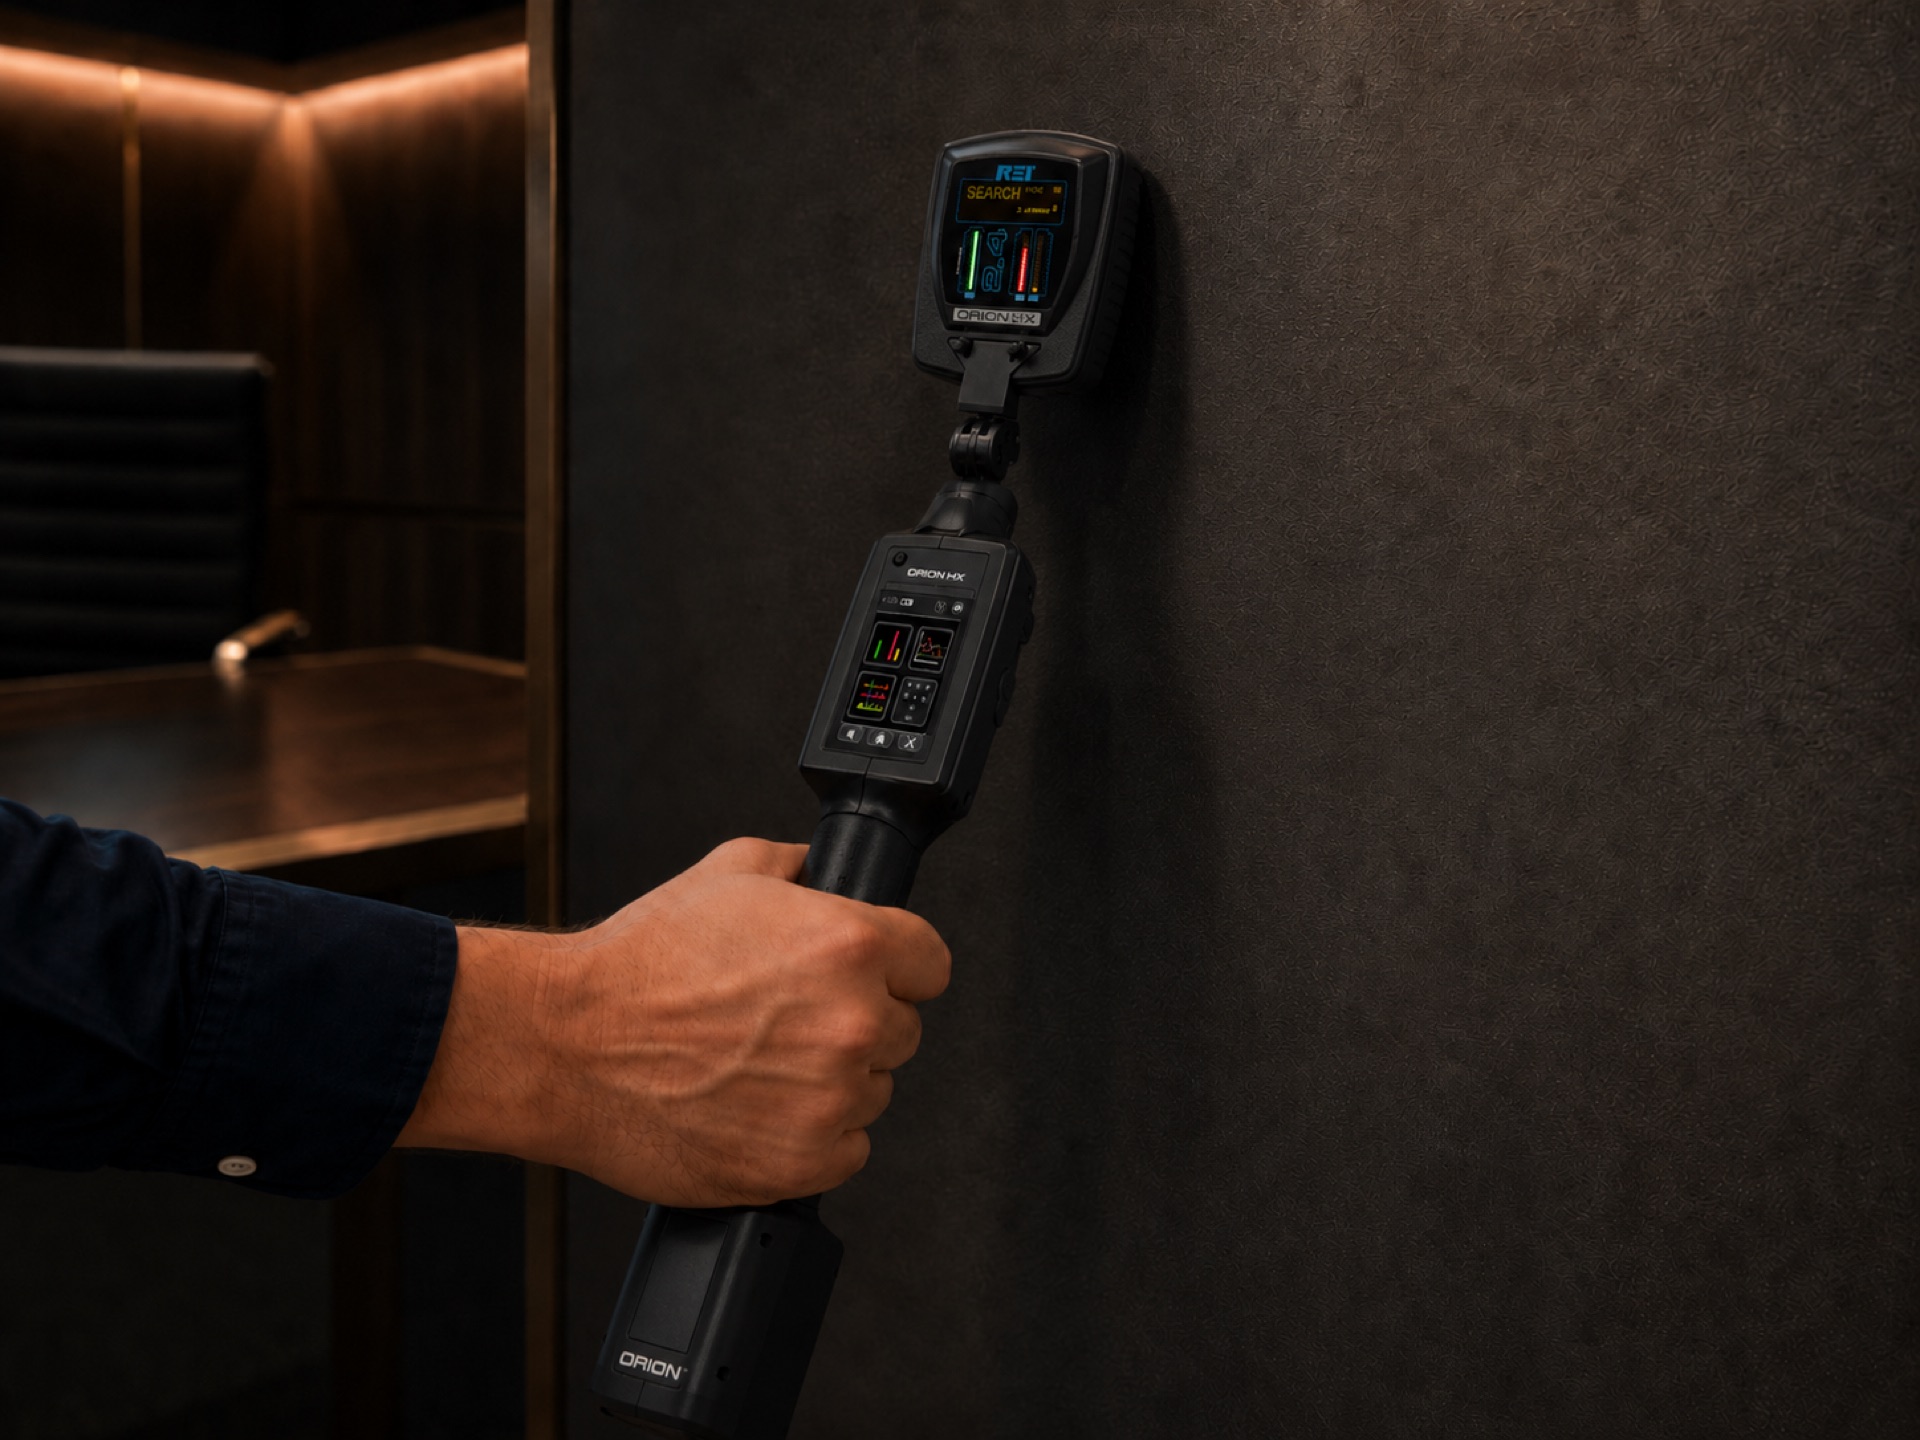
Meetapparatuur tijdens een TSCM sweep op een directietafel

Elektronische veiligheidsonderzoeken

Sweeps van directiekamers, boardrooms, R&D-ruimtes en voertuigen naar afluisterapparatuur en ongewenste signalen. Uitgevoerd met hoogwaardige detectieapparatuur en vanuit kennis van geavanceerde aanvalsmethoden. Gerapporteerd op bestuursniveau, methodologisch onderbouwd.

Lees meer: TSCM sweeps en EVO
Toegang tot een beveiligde vergaderruimte

Beveiligingsadvies

Ontwerp en toetsing van beveiligde ruimtes: van vergaderruimte met verhoogde eisen tot volledig afgeschermde omgeving, inclusief organisatorische borging in procedures en awareness.

Lees meer: Beveiligingsadvies
Directiekamer met een presentatiescherm waarop TEMPEST/EMSEC staat

Awareness en training

Bewustwordingsprogramma’s over spionage, voor zowel bestuurders als operationele doelgroepen. We behandelen technische en menselijke tegenmaatregelen in een mix die aansluit op het publiek, aan de hand van concrete scenario’s in hybride dreiging, leidend tot verhoogde weerbaarheid.

Lees meer: Awareness en training
Waarom een sweep

Wat er wordt aangetroffen

Afluisteren is niet een theoretisch risico. Bij bedrijven, overheden en internationale instellingen worden afluistermiddelen aangetroffen in meubels, inrichting, ventilatie, bekabeling, computersystemen en randapparatuur.

Observatieapparatuur is bewust moeilijk herkenbaar en de periode tussen plaatsing en ontdekking (dwell time) is doorgaans maanden. Detectie gebeurt doorgaans niet bij toeval, maar door gericht onderzoek. Nog veel vaker ontstaat kwetsbaarheid zonder kwade opzet, door legitieme apparatuur die onbedoeld informatie prijsgeeft of ongewenste communicatie mogelijk maakt. De methodische GreyOps-aanpak is erop gericht beide categorieën systematisch te onderzoeken: verborgen afluister- en observatiemiddelen én technische signalen/apparatuur die niet in het verwachte beeld past. In de link hieronder enkele gedocumenteerde casussen op een rij.

Lees meer: publiek bekende cases

Technisch experts, geen verkopers

Onafhankelijk

Wij hebben geen leveranciersbelang. Ons advies dient één doel: uw weerbaarheid duurzaam versterken.

Wetenschappelijk

Ruime werkervaring in nationale veiligheid, gepromoveerd in beveiligingswetenschappen (PhD).

Discreet

Vertrouwelijkheid is bij ons geen loze kreet, maar vanaf het eerste contact ingebouwd in iedere opdracht.

Voor organisaties waar vertrouwelijkheid zwaar weegt

Onze opdrachtgevers vallen in drie segmenten met één gemene deler: informatie die niet mag uitlekken. Aanleiding kan wettelijke verplichting of een risicoprofiel zijn. Daarnaast specifieke trajecten, gevoelige gespreksrondes of ruimtes die structureel worden gebruikt voor vertrouwelijk overleg.

Compliance

Organisaties onder de Cyberbeveiligingswet, ABRO of de Wet bescherming bedrijfsgeheimen, of in aangrenzende kritieke ketens, die hun weerbaarheid aantoonbaar op orde willen en moeten hebben.

Gevoelige sectoren

Advocatenkantoren, M&A-advies, AI- en technologiebedrijven met hoogwaardige IP, semiconductor- en defensietoeleveranciers, family offices en directieteams met vertrouwelijke, strategische onderhandelingen.

High-risk profielen

Bestuurders, publiek bekende personen, (buitenlandse) delegaties en onderzoeksinstellingen, of bij concrete aanwijzingen voor afluisteren, datalekken, insider-risico of economische spionage.

Volgens het AIVD-jaarverslag 2025 is de dreiging van landen met offensieve cyberprogramma’s groter dan eerder en is economisch spionagerisico toegenomen.